Text
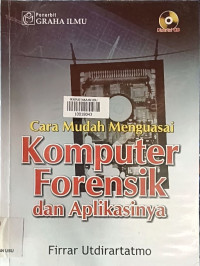
Cara Mudah Menguasai Komputer Forensik dan Aplikasinya
KATA PENGANTAR
DAFTAR ISI
BAB 1 PENDAHULUAN
Latar belakang dan sejarah komputer forensik
Aspek hukum dari komputer forensik
Profesi komputer forensik
Aktivitas forensik
Kecenderungan insiden
Persiapan pra-insiden
BAB 2 PENANGANAN INSIDEN
Respon pada insiden
Standar metodologi komputer forensik
Perlunya perlindungan bukti
Pemrosesan barang bukti
Tool forensik
BAB 3 ENCASE
Mengenal Encase
Fitur Encase
Preview
Membuat evidence file
Ekspresi GREP
BAB 4 FORENSIC TOOLKIT
Mengenal FTK
Membuat case
Bekerja pada case
FTK Image
Referensi singkat FTK
BAB 5 ANALISIS FORENSIK SEDERHANA PADA IE
Penjelasan
Format file cookie IE
Menggunakan galleta
Mengenal file index.dat
Menggunakan Pasco
BAB 6 TEKNIK DASAR FORENSIK DI LINUX
Mengenal forensik di Linux
Mengamati struktur disk
Menangani disk berukuran besa
Menyiapkan disk untuk imaging
Membuat image dari suatu disk
Mounting disk
Mounting image memakai loopback device
Melakukan split file
Hash file
Membuat daftar semua file
Membuat daftar dari tipe file
Melihat isi file
Mencari teks pada unallocated & slack space
Idle disk editor untuk Linux
Remote Data Acquisition Utility (RDA)
BAB 7 HELIX
Mengenal Helix
Paket Helix
Troubleshooting Helix
Booting dengan Helix
Menu pada Helix
GRAB
Autopsy Forensic Browse
“Sisi Windows” dari Helix
BAB 8 MENGENAL PERBANDINGAN ANTARA FAT, NTFS, DAN EXT2
Menyalin file dari partisi NTFS ke FAT dengan NTFS Reade
Membuat booting disk
Perbandingan singkat partisi NTFS vs FAT
Mengintip partisi Linux dari Windows
Explore2fs bukan explorer biasa
Membuat file system dalam suatu file
EXT2IFS driver pembaca ext2 di NT/XP/2K
DAFTAR PUSTAKA
LAMPIRAN 1 TINGKAT KEPERCAYAAN
LAMPIRAN 2 SENI MELACAK KODE PROGRAM
LAMPIRAN 3 CONTOH PERINTAH IMAGE
LAMPIRAN 4 PENJELASAN SINGKAT TCT CORONER TOOLKIT
LAMPIRAN 5 TIP MENGAMANKAN TABEL PARTISI
LAMPIRAN 6 CARA SEDERHANA MENYELAMATKAN PARTISI KESAYANGAN ANDA
LAMPIRAN 7 TIP DENGAN LOADLIN MENJALANKAN LINUX
Availability
Detail Information
- Series Title
-
-
- Call Number
-
005.8 UTD c
- Publisher
- Yogyakarta : GRAHA ILMU., 2005
- Collation
-
xii + 248 hlm, 1 Jil. : 21 cm.
- Language
-
Indonesia
- ISBN/ISSN
-
9797560659
- Classification
-
005.8
- Content Type
-
-
- Media Type
-
-
- Carrier Type
-
-
- Edition
-
1
- Subject(s)
- Specific Detail Info
-
-
- Statement of Responsibility
-
Firrar Utdirartamo
Other version/related
No other version available
File Attachment
Comments
You must be logged in to post a comment
 Computer Science, Information & General Works
 Philosophy & Psychology
 Religion
 Social Sciences
 Language
 Pure Science
 Applied Sciences
 Art & Recreation
 Literature
 History & Geography